ESET alerta sobre los riesgos de robo de cuentas en ChatGPT: desde filtración documental hasta fraude de identidad
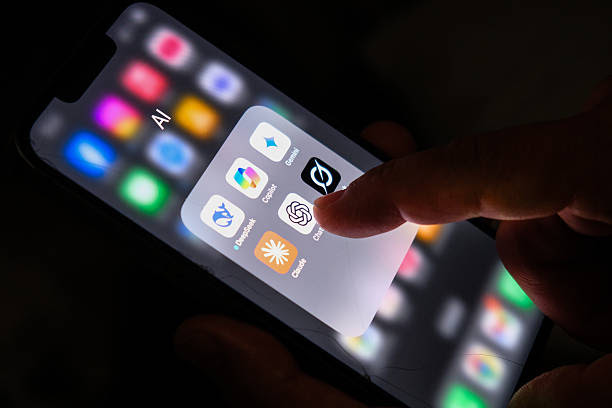
El uso cotidiano de asistentes de inteligencia artificial generativa como ChatGPT ha transformado los flujos de trabajo en corporativos, consultorías y usuarios independientes. Sin embargo, la integración de documentos laborales confidenciales, análisis financieros, historiales médicos y estrategias comerciales en estas plataformas abre un vector de vulnerabilidad sin precedentes si las credenciales de acceso son comprometidas, advirtió la compañía de ciberseguridad ESET Latinoamérica.
De acuerdo con una investigación técnica encabezada por la firma de detección de amenazas, el riesgo de que un actor malicioso tome el control de un perfil de IA no se limita a la lectura pasiva de conversaciones anteriores. Al disponer del historial contextual del usuario, los atacantes adquieren información sobre hábitos, vínculos profesionales y proyectos en curso, lo que les permite estructurar ataques de ingeniería social y spear phishing de alta precisión y credibilidad.
Asimismo, ESET subrayó que si la cuenta tiene vinculadas extensiones o integraciones con servicios externos —como clientes de correo electrónico o repositorios en la nube—, el intruso podría emitir mensajes apócrifos en nombre del titular, sustraer archivos de terceros o generar consumos no autorizados mediante cargos a tarjetas de crédito asociadas a suscripciones y consumo de APIs de OpenAI.
“Establecer qué tan grave puede ser el robo de una cuenta de ChatGPT dependerá directamente de la utilidad que se le dé y de los servicios conectados. Alguien que realiza consultas generales no enfrenta el mismo escenario que un directivo que carga balances de clientes o borradores de contratos corporativos”, explicó Mario Micucci, Investigador de Seguridad Informática de ESET Latinoamérica.
Entre las vías de intrusión más frecuentes, la compañía identificó campañas de suplantación de identidad (phishing) simulando alertas de OpenAI, la reutilización de contraseñas expuestas en filtraciones masivas (credential stuffing) y malware de robo de información instalado en dispositivos sin protección.
Para mitigar estos incidentes, ESET recomendó habilitar de forma obligatoria la autenticación de doble factor (2FA), cerrar de inmediato las sesiones abiertas en dispositivos ajenos, cambiar contraseñas por claves robustas y no compartir bajo ninguna circunstancia datos financieros ni secretos industriales en plataformas conversacionales públicas.
Equipo de redacción
